Protéger les infrastructures d’aujourd’hui. Anticiper les menaces de demain.
Les réseaux constituent le socle de la transformation numérique. Ils connectent les utilisateurs, les applications, les données, les infrastructures cloud et les systèmes industriels.
Cependant, l’évolution des architectures informatiques, la multiplication des accès distants et l’interconnexion croissante des environnements élargissent la surface d’attaque des organisations.
Les modèles traditionnels de sécurité périmétrique ne suffisent plus à répondre à ces nouveaux défis.
Chez I-Gouvernancia, nous accompagnons les organisations dans la conception, le déploiement et l’évolution d’architectures réseau sécurisées, reposant sur les principes du Zero Trust, la visibilité des flux et l’intégration de technologies de protection avancées.
Notre vision intègre également la transition vers la cryptographie post-quantique, afin d’anticiper les risques que les futurs ordinateurs quantiques pourraient représenter pour la confidentialité des communications chiffrées.
Notre ambition : construire des réseaux capables de protéger vos activités aujourd’hui tout en préparant votre infrastructure aux exigences de sécurité de demain.
Nos domaines d’expertise
01 - Protection avancée des infrastructures réseau
La protection des réseaux repose sur une maîtrise précise des communications, des applications et des accès.
Nous accompagnons les organisations dans le déploiement de mécanismes de sécurité capables d’identifier les menaces, de contrôler les échanges et de réduire l’exposition des infrastructures critiques.
Notre approche couvre la sécurisation des flux entrants et sortants, le contrôle applicatif, la prévention des intrusions et l’application de politiques de sécurité adaptées aux environnements physiques, virtuels et cloud.
Les technologies de pare-feu nouvelle génération (NGFW), IPS et filtrage applicatif contribuent à renforcer la protection contre les intrusions et les communications non autorisées.
Notre objectif : garantir une maîtrise cohérente des communications tout en préservant la disponibilité et les performances de votre réseau.
Nos domaines d’expertise
02 - Architecture Zero Trust et accès réseau sécurisés
ZERO TRUST · ZTNA · SASE · SSE
Ne faites jamais confiance implicitement. Vérifiez chaque accès.
Les utilisateurs, les équipements et les applications accèdent aujourd’hui aux ressources de l’entreprise depuis des environnements multiples.
La confiance ne peut donc plus être fondée uniquement sur l’appartenance à un réseau interne.
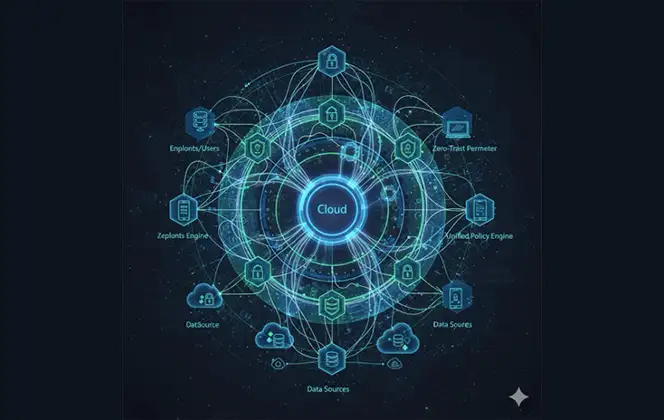
Chez I-Gouvernancia, nous vous accompagnons dans l’adoption d’une architecture Zero Trust reposant sur la vérification des identités, l’évaluation des équipements et le contrôle contextuel des accès.
Les approches ZTNA, SASE et SSE permettent d’adapter la protection aux nouveaux usages numériques, notamment le télétravail, les applications SaaS et les environnements cloud.
Chaque accès est accordé selon les besoins réels de l’utilisateur et les conditions de sécurité définies par l’organisation.
Notre engagement : permettre aux utilisateurs d’accéder aux ressources autorisées, sans exposer inutilement votre infrastructure.
Nos domaines d’expertise
03 - VPN nouvelle génération et cryptographie post-quantique
POST-QUANTUM VPN · PQC · HYBRID CRYPTOGRAPHY
Sécurisez vos communications face aux menaces quantiques de demain.
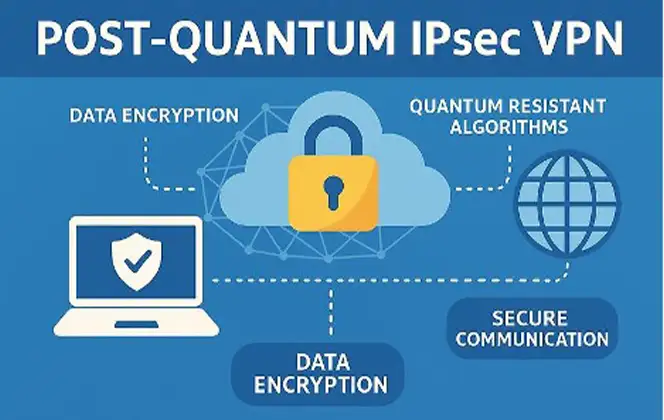
La confidentialité des communications repose aujourd’hui sur des mécanismes cryptographiques dont certains pourraient être compromis par de futurs ordinateurs quantiques suffisamment puissants.
Cette évolution impose aux organisations d’anticiper leur transition cryptographique, particulièrement pour les communications sensibles et les informations nécessitant une protection à long terme.
Chez I-Gouvernancia, nous accompagnons nos clients dans l’évaluation et l’intégration de solutions VPN compatibles avec les approches de cryptographie post-quantique.
Notre démarche vise à renforcer la protection des communications intersites, des accès distants et des échanges entre infrastructures critiques.
Des VPN hybrides pour une transition maîtrisée
La migration vers la cryptographie post-quantique ne nécessite pas nécessairement de remplacer immédiatement l’ensemble des mécanismes existants.
Les approches hybrides permettent de combiner des mécanismes cryptographiques traditionnels avec des algorithmes post-quantiques.
Cette complémentarité facilite une transition progressive tout en tenant compte des exigences de compatibilité, de performance et d’interopérabilité.
Architecture VPN hybride classique + PQC
SITE A / UTILISATEUR DISTANT
Infrastructure locale, cloud ou accès distant
TUNNEL VPN HYBRIDE
Cryptographie classique
Mécanisme d’établissement de clés traditionnel
Cryptographie PQC
ML-KEM, selon la compatibilité des solutions
Établissement hybride des clés
Combinaison cryptographique des secrets
CANAL VPN CHIFFRÉ
Protection des communications
SITE B / APPLICATIONS / CLOUD
Ressources et infrastructures protégées
Notre accompagnement VPN post-quantique
Nous intervenons sur l’ensemble du cycle de transition cryptographique :
- Évaluation des infrastructures VPN existantes.
- Identification des protocoles, algorithmes et mécanismes d’échange de clés.
- Analyse des risques liés aux menaces quantiques.
- Étude de compatibilité avec les mécanismes post-quantiques.
- Conception d’architectures VPN hybrides.
- Intégration progressive des technologies PQC.
- Tests de performance, d’interopérabilité et de résilience.
- Définition d’une stratégie de migration cryptographique durable.
Nous intégrons notamment les mécanismes de nouvelle génération tels que ML-KEM, standardisé pour l’établissement de secrets partagés résistant aux attaques quantiques connues.
L’adoption de ces mécanismes dépend de leur prise en charge effective par les solutions VPN et les protocoles utilisés. La transition inclut également l’évaluation des mécanismes d’authentification et de gestion des certificats.
Anticiper la menace « Harvest Now, Decrypt Later »
Certaines communications chiffrées capturées aujourd’hui pourraient être déchiffrées ultérieurement si les mécanismes d’établissement de clés utilisés deviennent vulnérables à des capacités quantiques futures.
L’intégration de la cryptographie post-quantique dans les infrastructures VPN vise notamment à réduire ce risque pour les informations sensibles nécessitant une confidentialité à long terme.
Notre engagement : vous accompagner vers une connectivité sécurisée, évolutive et préparée à la transition post-quantique.
Nos domaines d’expertise
04 - Segmentation et microsegmentation réseau
MICROSEGMENTATION · NAC · NETWORK ISOLATION
Contenir les menaces avant qu’elles ne se propagent.
Une intrusion sur un équipement ne doit pas permettre à un attaquant de circuler librement dans l’ensemble du système d’information.
Nous accompagnons les entreprises dans la mise en place de stratégies de segmentation et de microsegmentation destinées à limiter les communications entre les différentes zones du réseau.
Cette approche permet d’isoler les environnements sensibles, de contrôler les flux entre les applications et de réduire les possibilités de déplacement latéral.
L’intégration de solutions NAC (Network Access Control) contribue également à identifier les équipements connectés et à appliquer les politiques d’accès selon leur identité et leur niveau de conformité.
Notre objectif : réduire la surface d’attaque et limiter l’impact d’une compromission.
Nos domaines d’expertise
05 - Détection et réponse aux menaces réseau
NDR · NETWORK ANALYTICS · THREAT DETECTION
Détectez les menaces qui échappent aux protections traditionnelles.
Les mécanismes de prévention doivent être complétés par une capacité de détection des comportements suspects au sein du réseau.
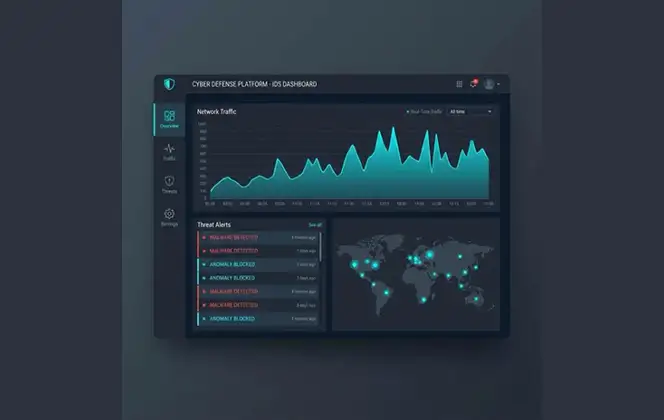
Les solutions NDR permettent d’analyser les communications réseau pour identifier des anomalies pouvant révéler une compromission, un mouvement latéral ou une tentative d’exfiltration.
Chez I-Gouvernancia, nous intégrons ces capacités dans une stratégie de visibilité et de détection couvrant les environnements internes, hybrides et cloud.
L’analyse des flux réseau, la corrélation des événements et l’intégration avec les plateformes SIEM et XDR contribuent à améliorer l’investigation et la réponse aux incidents.
Notre objectif : transformer la visibilité réseau en capacité de détection et de réaction.
Nos domaines d’expertise
06 - Sécurité DNS et protection contre les attaques DDoS
DNS SECURITY · DDoS PROTECTION · NETWORK RESILIENCE
Préservez la disponibilité de vos services critiques.
La disponibilité des infrastructures réseau est essentielle à la continuité des activités.
Les attaques par déni de service distribué (DDoS), les détournements DNS et les communications vers des infrastructures malveillantes peuvent perturber les services numériques et compromettre leur sécurité.
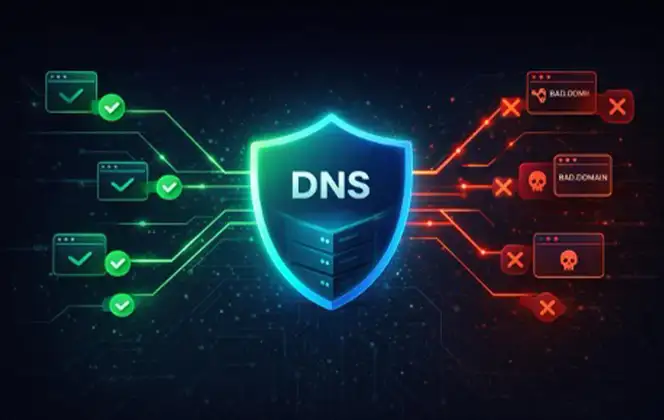
Nous accompagnons les organisations dans la mise en œuvre de mécanismes de protection DNS, de filtrage des domaines malveillants et de défense contre les attaques DDoS.
Notre approche vise à renforcer la disponibilité des applications et à réduire les risques d’interruption des services.
Notre engagement : protéger votre connectivité et préserver la continuité de vos opérations.
Nos domaines d’expertise
07. Sécurité des réseaux industriels et des objets connectés
OT SECURITY · IoT · INDUSTRIAL NETWORKS
Protégez les environnements où le numérique rencontre le monde physique.
L’interconnexion croissante des infrastructures informatiques et industrielles crée de nouvelles opportunités, mais également de nouveaux risques.
Les systèmes industriels, les équipements connectés et les environnements opérationnels nécessitent des mesures de sécurité adaptées à leurs contraintes techniques et à leurs exigences de disponibilité.
Chez I-Gouvernancia, nous accompagnons les organisations dans la sécurisation de leurs réseaux OT et IoT à travers la segmentation, la surveillance des communications et le contrôle des accès.
Notre démarche tient compte des spécificités des équipements industriels et de la nécessité de préserver la continuité des processus opérationnels.
Notre objectif : renforcer la résilience des environnements industriels sans compromettre leur disponibilité.
Nos domaines d’expertise
08 - Supervision continue et gouvernance de la sécurité réseau
NETWORK VISIBILITY · SIEM · XDR · SECURITY OPERATIONS
Une sécurité qui évolue avec votre infrastructure.
La sécurisation d’un réseau ne constitue pas une action ponctuelle. Elle nécessite une visibilité permanente sur les équipements, les communications et les événements de sécurité.
Nous accompagnons les organisations dans la mise en place de mécanismes de supervision permettant d’identifier les anomalies, de suivre les évolutions de l’infrastructure et d’améliorer continuellement les politiques de protection.
Cette démarche s’appuie sur la centralisation des événements, l’analyse des flux, le suivi des vulnérabilités et l’intégration avec les dispositifs de réponse aux incidents.
Notre engagement : vous donner les moyens de piloter durablement la sécurité de votre réseau.