Opens in a new tab
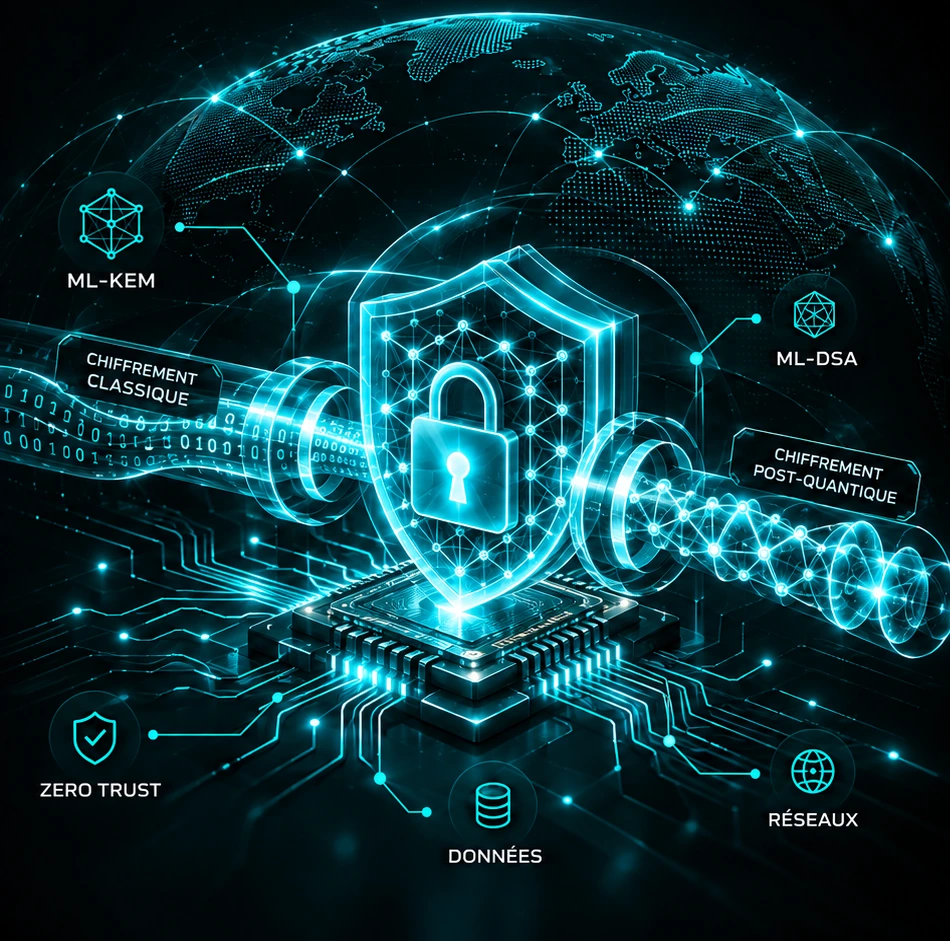
Illustration de la transition cryptographique : protection des communications par un bouclier numérique
I-GOUVERNANCIA / CYBERSÉCURITÉ

CRYPTOGRAPHIE
POST-QUANTIQUE.

Ce que vous chiffrez aujourd’hui doit rester confidentiel demain.

Anticipez l’évolution des menaces, identifiez vos dépendances cryptographiques et préparez une transition maîtrisée vers les technologies post-quantiques. De l’audit à la mise en œuvre, nous vous accompagnons à chaque étape.

ZERO TRUSTPQC & VPN HYBRIDESCRYPTO-AGILITÉ
01 / VISIBILITÉIdentifier ses usages crypto
02 / PRIORITÉÉvaluer le risque quantique
03 / TRANSITIONDéployer progressivement
04 / RÉSILIENCEMaintenir la crypto-agilité
POURQUOI AGIR DÈS MAINTENANT ?

La confiance de demain se prépare aujourd’hui.

Les systèmes numériques s’appuient encore largement sur des mécanismes à clé publique susceptibles d’être remis en cause par de futurs ordinateurs quantiques suffisamment puissants. Or, les données sensibles peuvent conserver de la valeur pendant des années.

Le risque « collecter aujourd’hui, déchiffrer demain » nous invite à regarder au-delà de l’incident immédiat. La transition doit être pensée comme un programme de transformation : connaissance de son patrimoine cryptographique, priorisation, expérimentation puis déploiement.

Notre conviction : la PQC n’est pas seulement un changement d’algorithme. C’est une nouvelle manière de construire la confiance numérique.
DES ENJEUX CONCRETS

La PQC au service de vos missions.

Chaque secteur possède ses données, ses contraintes et son horizon de confidentialité. Nous adaptons la transition à vos usages réels.

PQC POUR LES INSTITUTIONS

Souveraineté numérique.
Confiance dans la durée.

Protéger les échanges entre administrations, les identités numériques, les documents officiels et les archives stratégiques exige une vision de long terme. Nous accompagnons l’inventaire des usages cryptographiques et la planification d’une migration progressive.

PKI & CERTIFICATSARCHIVAGESIGNATURES
PQC POUR LES ENTREPRISES & LA FINANCE

Préserver la valeur.
Sécuriser chaque échange.

Transactions, secrets industriels, données clients et communications intersites ont besoin de protections adaptées à leur durée de sensibilité. Nous préparons vos applications, votre gestion des clés et vos connexions chiffrées à une évolution maîtrisée.

DONNÉES SENSIBLESVPN HYBRIDESKMS / HSM
PQC POUR LA SANTÉ & LES DONNÉES CRITIQUES

Protéger ce qui compte.
Pour longtemps.

Dossiers de santé, données de recherche et archives confidentielles doivent parfois rester protégés pendant des décennies. Nous combinons classification, chiffrement symétrique et protection évolutive des clés pour préparer leur confidentialité à long terme.

CHIFFREMENTCLASSIFICATIONARCHIVES
PQC POUR LES RÉSEAUX & INFRASTRUCTURES CRITIQUES

Des connexions fiables.
Une architecture évolutive.

Réseaux industriels, liaisons intersites et environnements hybrides imposent des exigences fortes de disponibilité. Nous évaluons les dépendances crypto et les possibilités de VPN hybrides classiques + PQC, avec des tests de compatibilité, de performance et de continuité.

IPSEC / TLSVPN PQCINFRASTRUCTURES OT
NOTRE ACCOMPAGNEMENT

De la cartographie à la crypto-agilité.

Une feuille de route pragmatique qui relie les exigences métier, les risques et la réalité de vos infrastructures.

01

Audit cryptographique & CBOM

Identifier les algorithmes, certificats, protocoles et dépendances présents dans les applications, systèmes et flux.

02

Évaluation & feuille de route

Prioriser les actifs selon leur criticité, la durée de confidentialité et les contraintes de migration.

03

VPN hybrides classiques + PQC

Étudier les mécanismes compatibles, conduire des pilotes et sécuriser progressivement les communications.

04

Protection des données & des clés

Associer chiffrement des données, gouvernance KMS/HSM et mécanismes post-quantiques adaptés à la protection des clés.

05

PKI, certificats & signatures

Préparer les chaînes de confiance, les signatures et les cycles de vie des certificats aux technologies futures.

06

Tests & exploitation

Valider l’interopérabilité, les performances, la résilience opérationnelle et la capacité à faire évoluer les algorithmes.

LES FONDATIONS TECHNOLOGIQUES

Une transition guidée par les standards, pas par les promesses.

Nous distinguons les usages : établissement des clés, signatures numériques et chiffrement des données. Le choix des algorithmes dépend de l’architecture, de la compatibilité des solutions et des exigences de sécurité.

AES-256 reste un mécanisme de chiffrement symétrique ; ML-KEM sert à établir un secret partagé et ne chiffre pas directement les fichiers. Les composants hybrides nécessitent une conception cryptographique appropriée.

ML-KEMÉtablissement de secrets partagés · FIPS 203
ML-DSASignatures numériques post-quantiques · FIPS 204
SLH-DSASignatures numériques fondées sur le hachage · FIPS 205
AES-256Chiffrement symétrique des données
QUESTIONS ESSENTIELLES

Comprendre la transition PQC.

Faut-il attendre l’arrivée des ordinateurs quantiques ?

Non. Le changement d’algorithmes, de certificats, de protocoles et de systèmes exige du temps. L’inventaire et la priorisation peuvent commencer dès maintenant, en particulier pour les informations à longue durée de confidentialité.

La PQC remplace-t-elle le chiffrement AES-256 ?

Non. Les standards PQC abordent notamment l’établissement des secrets et les signatures numériques. AES-256 conserve son rôle dans le chiffrement symétrique des données ; c’est surtout la protection et l’établissement des clés qui doivent être étudiés dans l’architecture globale.

Un VPN « PQC » est-il nécessairement entièrement post-quantique ?

Pas forcément. Un VPN hybride peut combiner mécanismes classiques et post-quantiques pour l’établissement des clés. Il faut aussi examiner les certificats, l’authentification, les algorithmes effectivement négociés et la compatibilité des équipements.

Par quoi commencer ?

Par une cartographie cryptographique et un CBOM : identifier où et comment la cryptographie est utilisée, quelles données doivent rester confidentielles et quels composants pourront évoluer. Cette visibilité permet de bâtir une feuille de route réaliste.

ÉCHANGEONS SUR VOTRE TRAJECTOIRE

Vos données ont un avenir.
Votre cryptographie aussi.

Audit cryptographique, CBOM, VPN hybrides, sécurité des données et crypto-agilité : construisons une trajectoire de migration adaptée à votre organisation.

Contacter les experts I-Gouvernancia ↗