Sécurité des terminaux et des systèmes d’exploitation mobiles
Sécurisez chaque terminal. Maîtrisez chaque accès. Protégez chaque donnée.
Les smartphones, tablettes, ordinateurs portables, équipements industriels et objets connectés sont désormais au cœur des activités des organisations.
Cette multiplication des équipements, combinée au développement du travail mobile et des environnements hybrides, élargit considérablement la surface d’attaque des systèmes d’information.
Les systèmes d’exploitation mobiles, notamment Android, iOS et les plateformes développées à partir d’Android Open Source Project (AOSP), nécessitent des mécanismes de protection adaptés à leurs architectures et à leurs usages.
Chez I-Gouvernancia, nous accompagnons les organisations dans la mise en place d’une stratégie de sécurité globale couvrant les équipements, leurs systèmes d’exploitation, leurs applications, leurs identités et leurs communications.
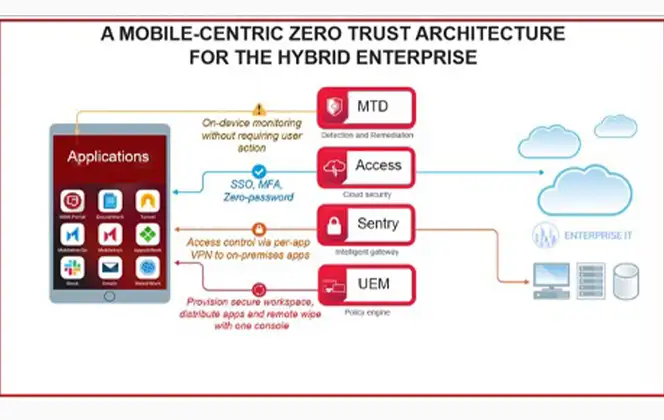
Notre approche repose sur les principes du Zero Trust : aucun équipement ne bénéficie d’une confiance implicite, indépendamment de son emplacement ou de son appartenance au réseau de l’entreprise.
Nos domaines d’expertise
01 - Sécurité des terminaux et des équipements
Endpoint & Device Security
Nous accompagnons la protection de l’ensemble des équipements accédant à votre système d’information.
Notre approche permet d’identifier les terminaux, d’évaluer leur niveau de sécurité et de contrôler leurs interactions avec les ressources de l’entreprise.
Elle couvre notamment :
- L’inventaire et la classification des équipements.
- L’identification et l’authentification des terminaux.
- L’évaluation de leur posture de sécurité.
- La détection des équipements compromis ou non conformes.
- Le contrôle des accès aux ressources internes.
- L’isolation des équipements présentant un risque.
- La surveillance continue des terminaux connectés.
Notre objectif : établir une visibilité globale sur votre parc et réduire les risques liés aux équipements non maîtrisés.
Nos domaines d’expertise
02 - Sécurité des systèmes d’exploitation mobiles
Mobile Operating System Security
La sécurité d’un terminal mobile commence au niveau de son système d’exploitation.
Nous accompagnons les organisations dans l’évaluation, la configuration et le renforcement de la sécurité de leurs environnements Android, iOS et AOSP.
Notre démarche couvre la sécurité du système, la protection des mécanismes d’authentification, la maîtrise des privilèges et la sécurisation des communications.
Android Security
Évaluation et renforcement de la sécurité des équipements Android, notamment la configuration du système, les permissions applicatives, l’intégrité des appareils, le chiffrement et les mises à jour de sécurité.
iOS & iPadOS Security
Sécurisation des équipements Apple à travers les mécanismes de gestion des appareils, les politiques de conformité, la protection des données et le contrôle des accès aux ressources professionnelles.
AOSP Security
Accompagnement dans l’analyse, le durcissement et la sécurisation des systèmes Android personnalisés, notamment pour les équipements professionnels, industriels et embarqués.
Nos domaines d’expertise
03 - Audit et durcissement des systèmes AOSP
AOSP Security Assessment & Hardening
Les systèmes Android personnalisés offrent aux organisations la possibilité de développer des équipements adaptés à leurs besoins spécifiques.
Cependant, les modifications apportées au système peuvent introduire des vulnérabilités et affaiblir certains mécanismes de sécurité natifs.
I-Gouvernancia accompagne les fabricants, intégrateurs et organisations dans l’évaluation de la sécurité de leurs plateformes AOSP, depuis le code source jusqu’au système déployé.
Notre approche couvre l’analyse du code source, l’identification des vulnérabilités, la vérification des mécanismes d’intégrité, le durcissement du système et la sécurisation du processus de mise à jour.
Les principaux mécanismes étudiés comprennent Android Verified Boot (AVB), SELinux, le chiffrement des données, la gestion des permissions, la signature des composants et les mises à jour OTA (Over-the-Air).
Nous contribuons également à sécuriser les chaînes de compilation et de distribution afin de renforcer l’intégrité du système tout au long de son cycle de vie.
Notre ambition : intégrer la sécurité dès la conception des plateformes mobiles et embarquées.
Nos domaines d’expertise
04 - Gestion et protection des équipements mobiles
Mobile Device Management & Mobile Threat Defense
La mobilité professionnelle nécessite une gestion centralisée des équipements et une maîtrise permanente de leur niveau de sécurité.
Nous accompagnons les entreprises dans le déploiement de solutions de gestion et de protection des terminaux mobiles.
Notre approche s’appuie sur les technologies MDM, UEM et MTD pour assurer la gestion des équipements, l’application des politiques de sécurité et la détection des menaces mobiles.
Elle permet notamment de maîtriser les accès professionnels, de protéger les données sensibles et de gérer les environnements BYOD (équipements personnels) et COPE (équipements professionnels à usage personnel autorisé), tout en tenant compte des exigences de confidentialité.
Nos domaines d’expertise
05 - Zero Trust et contrôle d’accès des équipements
Device Trust & Zero Trust Network Access
Un équipement connecté au réseau ne doit jamais être considéré comme fiable uniquement parce qu’il appartient à l’entreprise ou se trouve dans ses locaux.
Nous intégrons les principes du Zero Trust afin d’évaluer continuellement le niveau de confiance des terminaux avant et pendant leur accès aux ressources.
Cette approche repose sur l’identité de l’utilisateur, l’authenticité du terminal, son état de conformité et le contexte de connexion.
Les technologies telles que NAC, ZTNA, IAM et MFA permettent de mettre en œuvre des politiques d’accès adaptées aux risques et de limiter les mouvements latéraux en cas de compromission.
La confiance n’est jamais implicite : elle se vérifie et se réévalue en permanence.
Nos domaines d’expertise
06 - Protection des données et des applications mobiles
Mobile Application & Data Security
Les applications mobiles manipulent des informations professionnelles, personnelles et parfois hautement sensibles.
Nous accompagnons les organisations dans la sécurisation des applications mobiles et de leurs échanges avec les systèmes d’information.
Notre démarche intègre l’évaluation des vulnérabilités applicatives, la gestion sécurisée des identifiants, le chiffrement, la protection des secrets et le contrôle des communications réseau.
Elle vise également à limiter les risques liés aux applications malveillantes, aux permissions excessives, aux données exposées et aux équipements compromis.
Nos domaines d’expertise
07 - Surveillance continue et réponse aux menaces mobiles
Mobile Threat Detection & Response
La sécurité mobile ne s’arrête pas au déploiement d’une solution de protection.
Nous accompagnons les organisations dans la mise en place de mécanismes de surveillance destinés à identifier les comportements suspects, les tentatives de compromission et les anomalies affectant les terminaux.
Notre démarche facilite la remontée des événements de sécurité vers les plateformes de supervision, notamment les solutions SIEM et XDR.
Elle contribue à accélérer la détection, l’investigation et le traitement des incidents affectant les environnements mobiles.
Notre approche technologique
Une sécurité intégrée, du matériel jusqu’aux applications.
Notre démarche s’appuie sur plusieurs couches de protection complémentaires.
|
Domaine |
Technologies et approches |
|
Sécurité des équipements |
Endpoint Security, EDR, Device Posture |
|
Systèmes mobiles |
Android Security, iOS Security, AOSP |
|
Protection mobile |
MDM, UEM, MTD |
|
Contrôle des accès |
Zero Trust, NAC, ZTNA |
|
Identités |
IAM, MFA, Device Authentication |
|
Intégrité système |
Secure Boot, Verified Boot, Attestation |
|
Applications mobiles |
Mobile App Security, SAST, DAST |
|
Protection des données |
Encryption, DLP, Secure Storage |
|
Détection des menaces |
SIEM, XDR, Threat Monitoring |
|
Sécurité AOSP |
SELinux, System Hardening, OTA Security |
Ces technologies sont intégrées en fonction de votre architecture, de vos exigences de sécurité et de vos besoins opérationnels.